公開:
【2026年10月改訂版】SCS評価制度「Ver.1.1」の要点と、14日以内の脆弱性対応を実現するSBOM活用法
2026年10月28日、IPA(情報処理推進機構)より「SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)」の最新版である「Ver.1.1」が公開されました。サイバー攻撃の起点がサプライチェーン全体の弱点へとシフトする中、本制度は企業間取引における新たな「セキュリティの共通基準」として注目を集めています。
今回の改訂で最も注目すべき点は、「14日以内の脆弱性対応」が明文化されたことです。こちらはすべての企業にとって厳格なルールと言えます。
SBOM Archi (脆弱性リスク管理ツール)│資料ダウンロード
脆弱性リスク管理ツール「SBOM Archi」

相次ぐ「セキュリティインシデント」と「PHP2SHELL」問題
なぜ国やIPAは、ここまで厳格な期限を設けたのでしょうか?その背景には、サイバー攻撃がかつてないスピードで広がっている現状があります。
2026年10月だけでも、国内の大手通信キャリアや物流大手、コンビニエンスストアチェーンなどで、数百万件から数千万件規模にのぼる深刻な個人情報漏洩事件が相次いで発覚しました。これらの多くが、委託先(サプライチェーン)のシステムや、使用しているソフトウェアの脆弱性を突かれた不正アクセスによるものです。
さらに同月、広く普及しているプログラム言語「PHP」において、認証なしで遠隔からコードを実行される極めて重大な脆弱性「PHP2SHELL(CVE-2026-109618、CVE-2026-109619)」が公開されました。こうした「悪用が容易で破壊力が高い脆弱性情報」が開示された瞬間、世界中の悪意ある第三者がパッチ未適用の企業をスキャンし、一斉に攻撃を仕掛けてきます。
「影響を受けるバージョンのPHPが自社のシステムで使われているか」を数週間かけて調べている猶予など、もはや現代のセキュリティ対策には残されていないのです。
【差分一覧】今回(Ver.1.1)の改訂で評価基準はどう変わったか?
こうした背景から、SCS評価制度の今回の改訂(Ver.1.1)では、評価基準から「曖昧さ」が完全に排除され、明確な数値目標が設定されました。
以下の表は、公開されたPDFの差分一覧をもとに変更点をまとめたものです。どの項目が厳格化されたかをご確認ください。
| 評価項目(管理策ID) | 対象レベル | 対象となるIT資産・ソフトウェア | 前回:Ver.1.0(2026年3月版)の要件 | 今回:Ver.1.1(2026年10月版)の改訂内容【差分詳細】 |
|---|---|---|---|---|
| PC等のOSの脆弱性対応 (SCS-400) | ★3 ★4 | 主に PC OS などの基本OS環境 | 具体的な対応日数や脆弱性の深刻度の指定はなし | 「CVSS 7.0以上」または「CISA KEV」に該当する脆弱性に対し、 「14日以内」の対応(更新プログラム適用等)を明確に要求 |
| 汎用ソフトウェアの脆弱性対応 (SCS-410) | ★3 ★4 | Office製品 等の汎用ソフトウェア環境 | 具体的な対応日数や脆弱性の深刻度の指定はなし | 同上(CVSS 7.0以上/CISA KEV指定の脆弱性に対する14日以内の対応) |
| サーバーOS等の脆弱性対応 (SCS-420) | ★4 のみ | サーバーOS など、より広範なシステム環境 | 具体的な対応日数や脆弱性の深刻度の指定はなし | 対象範囲を拡大した上で、同様に「14日以内」の厳格な対応完了を要求 |
| NW機器・その他の脆弱性対応 (SCS-430) | ★4 のみ | ネットワーク機器やその他のソフトウェア環境全般 | 具体的な対応日数や脆弱性の深刻度の指定はなし | 同様に高度な管理策として、重大な脆弱性に対する「14日以内」の対応を要求 |
| 脆弱性管理プロセスの運用 (SCS-620) | ★3 ★4 | 運用・管理プロセス全般 | 日数などを定めた厳格な運用プロセスの指定はなし | 組織的な対応要件として、上記基準(14日以内での対応等)を順守する運用ルールの徹底を規定 |
この詳細な差分からも分かる通り、「CVSS 7.0以上/CISA KEV指定」かつ「14日以内」という明確なラインが、★3と★4を構成する複数の管理項目において一斉に適用されました。経営層と現場のITセキュリティ担当者の双方に、これまでにない高いハードルが突きつけられています。
経営層と現場が直面する「14日ルール」の過酷な現実
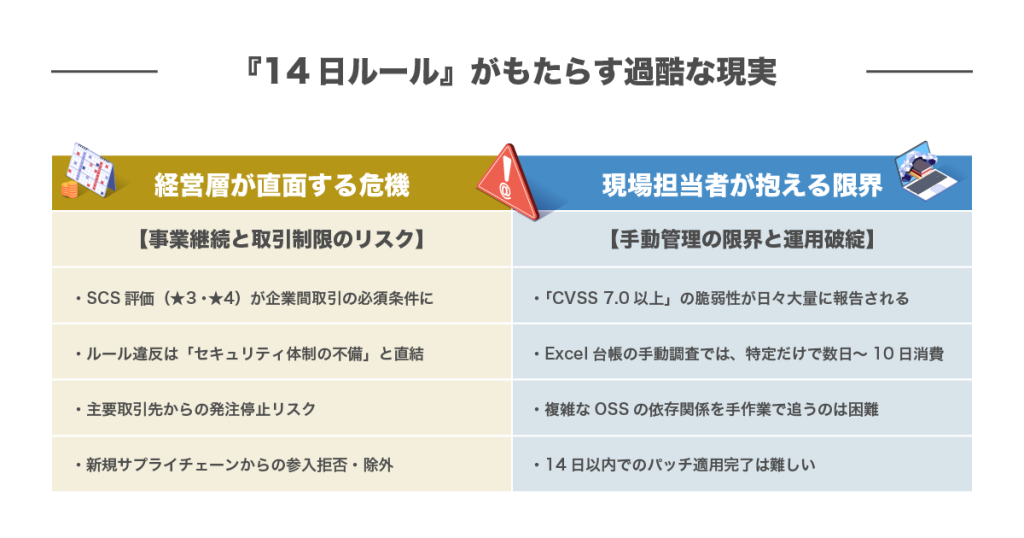
経営層が直面する「事業継続と取引制限」のリアルな危機
SCS評価制度の「★3」や「★4」の取得は、今後の企業間取引において「最低限のパスポート」となりつつあります。
SCS評価制度が取引の共通基準として浸透する中、委託元から求められる「14日ルール」を遵守できない場合、サプライチェーンからの除外や新規案件の参入拒否といった直接的な事業リスクへ直結します。「うちは大企業ではないから大丈夫」といった根拠のない楽観視は、もはや通用しません。
現場のセキュリティ担当者が抱える「手動管理の限界」
一方、最前線で対応にあたる現場の担当者にとって、この改訂は運用負荷の爆発的な増加を意味します。
現代のシステムには、数万に及ぶオープンソースソフトウェア(OSS)が複雑に絡み合っています。そのため、脆弱性情報が開示された際、Excelの台帳を頼りに「自社のどのPCやサーバーに影響があるか」を調査しているようでは、特定するだけで膨大な時間がかかってしまいます。
日々大量に報告される「CVSS 7.0以上」の脆弱性に対し、手動やExcel管理で「影響の有無を調査」していては、特定だけで数日~10日を費やしてしまい、14日以内の対応完了は難しいと言わざるを得ません。
厳格化された要件に、どう対応すべきか?
経営課題となる「制度準拠への対応」と、現場の物理的な「リソース不足」。この相反する課題からの板挟みを脱却するには、手動でのExcelの台帳管理などに頼るのではなく、効率化された仕組みや手段の確立が必要です。
そこで対応策となるのが「SBOM(ソフトウェア部品表)」
この八方塞がりの状況を打破し、「見えないリスク」を瞬時に可視化する解決策として、現在グローバルで急速に導入が進んでいるのがSBOM(Software Bill of Materials)管理です。
SBOMとは、一言で言えば「ソフトウェアの部品表」です。自社のシステムに「どの部品が」「どのバージョンで」使われているかを正確にリスト化してくれます。 新たな脆弱性が公表された際でも、SBOMと脆弱性情報を照合することで自社システムへの影響範囲を迅速に特定することが可能です。「調査」にかかっていた1週間をわずか数分に短縮し、残りの時間を「14日以内の対応(パッチ適用)」へフルに活用することが可能になるのです。
このSBOMの価値を最大限に引き出すためには、「持続可能な運用体制」を整えることが必要です。
SCS評価制度(Ver.1.1)に適応する純国産ツール「SBOM Archi」
SCS評価制度の厳しい要件をクリアし、現場の負担を最小限に抑えるためには、制度の要件に合致したSBOM管理ツールの選定が不可欠です。株式会社AGESTが提供する脆弱性リスク管理ツール「SBOM Archi(エスボム アーキ)」は、SCS評価制度の既存の項目はもちろん、今回改訂された要件に対しても適応する機能を備えています。
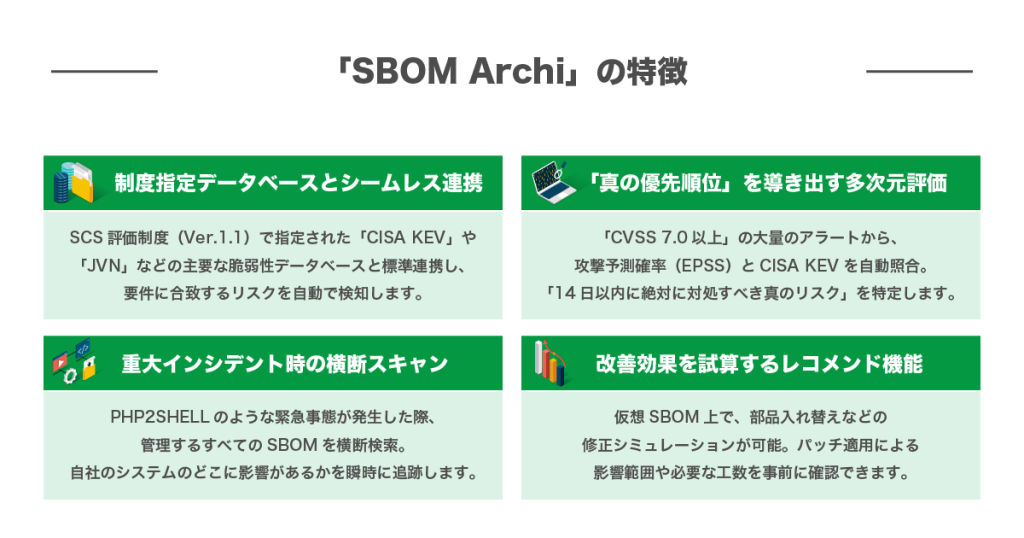
制度指定の「CISA KEV」等とシームレスに連携
今回のSCS評価制度(Ver.1.1)で明確に指定された「CISA KEV」や、JVNなどの主要な脆弱性データベースと標準で連携しています。制度が求める基準に合致するリスクを自動で検知します。
「真の優先順位」を導き出す多次元評価(EPSS対応)
大量に検出される「CVSS 7.0以上」の脆弱性を、すべて手動で14日以内に修復するのは不可能です。SBOM Archiは、実際の攻撃に使用される確率を定量的に予測する「EPSS」と、制度で指定された「CISA KEV」を自動照合します。これにより、CVSSスコアが高い脆弱性が多数検出された場合でも、「14日以内に絶対に対処すべき真に危険なリスク」を即座に特定し、迷わずトリアージできます。
重大インシデント発生時の「横断スキャンと追跡」
PHP2SHELLのような緊急事態が発生した際、自社で管理するすべてのSBOMを横断的に検索し、自社のどこに影響があるかを瞬時に追跡します。これにより、「特定」にかかる時間を極限まで圧縮します。
改善効果をシミュレーションするレコメンド機能
仮想SBOM上で、部品の入れ替えやバージョンアップといった修正シミュレーション(レコメンド機能)が可能です。パッチ適用による影響範囲や必要な工数を事前に確認できるため、本番環境へ安全かつスムーズに適用できます。
制度の本格開始に向けて、今すぐ始めるべき第一歩
SCS評価制度の本格的な開始(2027年3月予定)に向けて、準備に残された時間は決して多くありません。「14日以内の対応」という高い壁を越え、強靭なサプライチェーンを構築するための第一歩は、自社のソフトウェア資産の正確な把握から始まります。
SBOM Archiでは現在、「SCS評価制度対策支援」を実施しており、導入前検証として2週間の無償トライアルを提供しています。また、SBOMファイルを作成したことが無い場合でも、SBOMファイルの作成支援を行っておりますので、手軽に始めることが可能です。
まずは自社のシステムにどれほどのリスクが潜んでいるか、可視化への一歩を踏み出してみてはいかがでしょうか。
脆弱性リスク管理ツール「SBOM Archi」
関連コンテンツ

SBOM管理ツール
「脆弱性」「ライセンス違反」「EOL/EOS」という3大リスクに包括的に対応する純国産のSBOM管理ツール
サイバーセキュリティ診断(脆弱性診断)
システムの脆弱性を可視化しリスクに備える
SBOM管理ツール
本資料ではソフトウェアサプライチェーンにおける「脆弱性」「ライセンス違反」「EOL/EOS」という3大リスクに包括的に対応する純国産のSBOM管理ツールのご紹介をしています。