
受付中
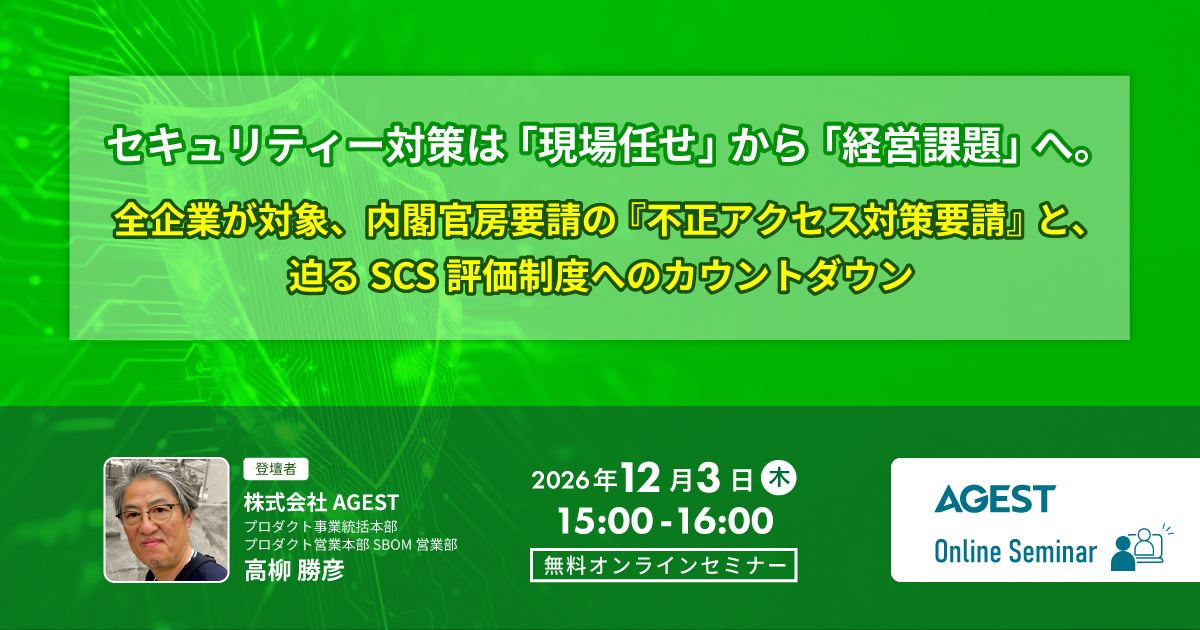
2026年12月3日(木)開催オンラインセミナー|セキュリティー対策は「現場任せ」から「経営課題」へ。全企業が対象、内閣官房要請の『不正アクセス対策要請』と、迫るSCS評価制度へのカウントダウン
セキュリティ対策は「現場任せ」から「経営課題」へ
2026年11月5日、内閣官房国家サイバー統括室より「個人情報の漏えい等につながる不正アクセスへの対策について」という、事業者に対する強い要請が発出されました。
この要請は、お問い合わせフォームや顧客向けアプリを展開する、事実上「すべての企業」が対象です。AI技術の悪用によりサイバー攻撃が容易になった現在、事業規模の大小を問わずあらゆる企業が標的となっており、サイバー攻撃による被害は致命的な経営リスクへと直結します。
さらに、2027年3月にはサプライチェーン強化に向けた「SCS評価制度」の運用開始も予定されています。「制度が始まってから対応すればいい」という先送りの姿勢は、現在進行形で進む脅威に対して命取りになりかねません。
本ウェビナーでは、政府からの要請が示す「3つの重要ポイント(脆弱性管理、セキュリティ・バイ・デザイン、サプライチェーン防衛)」を紐解き、経営トップの判断の下で直ちに着手すべき具体的アプローチを解説します。
自社のセキュリティ防衛体制に課題を感じている方は、今後の事業継続リスクを最小化するための第一歩として、ぜひ本ウェビナーをご活用ください。
こんな方におすすめです
- 政府要請や最新の法規制動向を把握し、自社の対策に活かしたい方
- 自社システムの「脆弱性管理」や「運用保守」に不安を感じている方
- 情報システム部門・セキュリティご担当者の方
- 安全なシステム開発の体制構築や、委託先の管理を任されている方
- 開発責任者・調達ご担当者様
概要
| 催事名 | セキュリティー対策は「現場任せ」から「経営課題」へ。 全企業が対象、内閣官房要請の『不正アクセス対策要請』と、迫るSCS評価制度へのカウントダウン |
| 日時 | 2026年12月3日(木)15:00~16:00 |
| 主催 | 株式会社AGEST |
| 参加費 | 無料(事前登録制) |
| 会場 | オンライン |
| 配信方法 | Zoomウェビナーを使用(ソフトウェアのインストールは不要) ※申込頂いた方に視聴用URLを送付いたします。 |
| 対象 | ・政府要請や最新の法規制動向を把握し、自社の対策に活かしたい方 ・自社システムの「脆弱性管理」や「運用保守」に不安を感じている方 ・情報システム部門・セキュリティご担当者の方 ・安全なシステム開発の体制構築や、委託先の管理を任されている方 ・開発責任者・調達ご担当者様 ※競合他社の方は参加をお断りさせていただくことがございます。予めご了承ください。 |
タイムスケジュール
| 15:00 | オープニング |
| 15:00 – 15:35 | セキュリティー対策は「現場任せ」から「経営課題」へ。 全企業が対象、内閣官房要請の『不正アクセス対策要請』と、 迫るSCS評価制度へのカウントダウン 登壇者:高柳 勝彦 ・内閣官房「不正アクセス対策要請(11/5発表)」の核心 ・「運用・管理」「設計・開発」「サプライチェーンを通じた侵害」における対策 |
| 16:00 | クロージング・アンケートのお願い |
登壇者プロフィール
高柳 勝彦
株式会社AGEST プロダクト事業統括本部
プロダクト営業本部 SBOM営業部
略歴
1998年、セキュリティ営業として「Webアプリケーション脆弱性診断」の普及活動に従事しながら技術の本質を徹底的に学び、「技術がわかる営業」の基盤を構築。
2010年、株式会社デジタルハーツに入社し、セキュリティ事業の新規立ち上げ。
現在は、 AGESTセキュリティソリューション事業本部に所属し、これまでの知見を活かして脆弱性診断およびSBOM(ソフトウェア部品構成表)関連事業の営業・ビジネス推進を担当。
脆弱性リスク管理ツール「SBOM Archi」サービスサイトはこちら
お問い合わせ
株式会社AGEST マーケティング本部 マーケティング推進部
Mail : ml-mk_web@agest.co.jp