
開催日時
2026年11月20日
15:00
-
16:00
受付中
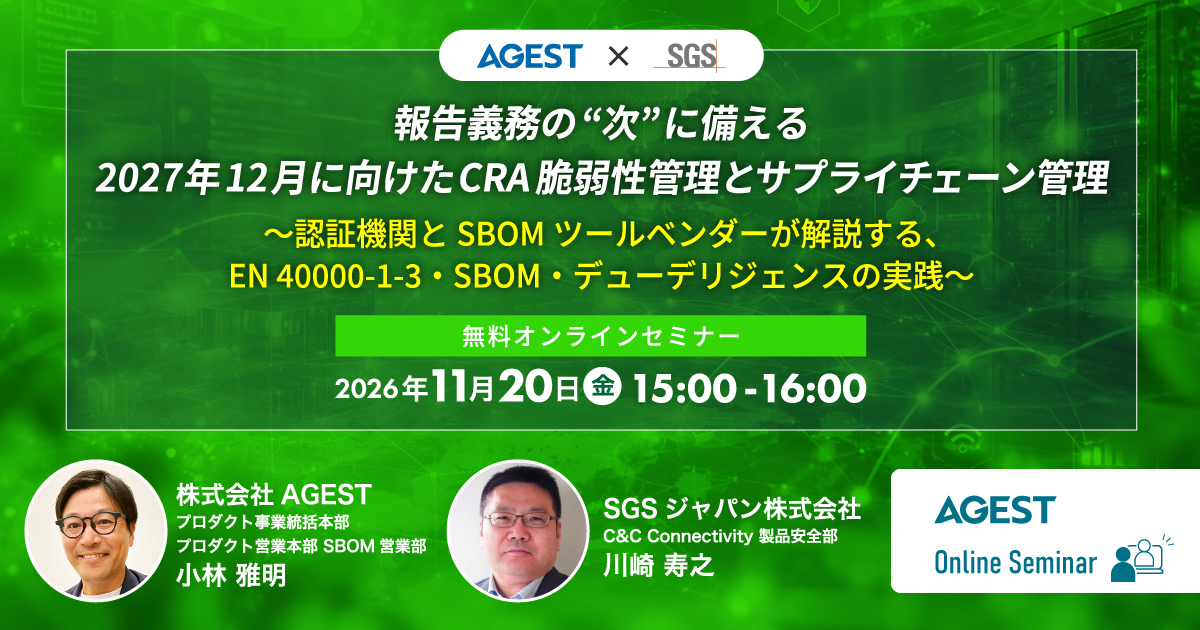
2026年11月20日(金)開催オンラインセミナー|報告義務の“次”に備える ― 2027年12月に向けたCRA脆弱性管理とサプライチェーン管理~認証機関とSBOMツールベンダーが解説する、EN 40000-1-3・SBOM・デューデリジェンスの実践~
2026年9月11日、欧州サイバーレジリエンス法(CRA)の報告義務(第14条)の適用が始まり、多くの企業で報告体制の整備が進んでいます。しかし、報告義務の対象は「実際に悪用された脆弱性」と重大インシデントに限られます。
2027年12月11日以降に上市(ローンチ)する製品には、サポート期間を通じてすべての脆弱性を処理する仕組みが求められます。そのため、問い合わせ窓口や更新提供といった既存の顧客対応プロセスの見直しが避けられません。また部品については、SBOMで構成を把握するだけでなく、部品が自社製品の要求を満たすかを確認する「デューデリジェンス」も必要です。
7月の第1回に続く本セミナーでは、認証機関のSGSジャパン様から、整合規格案 EN 40000-1-3 に基づく脆弱性管理の仕組み化と、デューデリジェンスの進め方を解説します。後半では弊社が、SBOM Archiを使った影響判定とサプライヤとしてSBOM管理をご紹介します。
こんな方におすすめです
- EU向けにデジタル要素を持つ製品(IoT機器、産業機器・機械、組込み機器、ソフトウェア等)を製造・販売する企業の、製品セキュリティ・PSIRT・品質保証部門の方
- 報告体制は整えたものの、2027年12月以降の脆弱性管理の準備はこれからという方
- 現行機種を2027年12月以降も欧州向けに出荷する予定の方
- 部品・OSSの調達で、SBOMの受け渡しや供給元の管理を検討している開発・調達部門の方
- 第1回(2026/7/17)にご参加の方。未参加の方も参加できます(SBOMの基本は冒頭で振り返ります)
概要
| 催事名 | 報告義務の“次”に備える ― 2027年12月に向けたCRA脆弱性管理とサプライチェーン管理 ~認証機関とSBOMツールベンダーが解説する、EN 40000-1-3・SBOM・デューデリジェンスの実践~ |
| 日時 | 2026年11月20日(金)15:00~16:00 |
| 主催 | 株式会社AGEST |
| 協力 | SGSジャパン株式会社 |
| 参加費 | 無料(事前登録制) |
| 会場 | オンライン |
| 配信方法 | Zoomウェビナーを使用(ソフトウェアのインストールは不要) ※申込頂いた方に視聴用URLを送付いたします。 |
| 対象 | ・EU向けにデジタル要素を持つ製品(IoT機器、産業機器・機械、組込み機器、ソフトウェア等)を製造・販売する企業の、製品セキュリティ・PSIRT・品質保証部門の方 ・報告体制は整えたものの、2027年12月以降の脆弱性管理の準備はこれからという方 ・現行機種を2027年12月以降も欧州向けに出荷する予定の方 ・部品・OSSの調達で、SBOMの受け渡しや供給元の管理を検討している開発・調達部門の方 ・第1回(2026/7/17)にご参加の方。未参加の方も参加できます(SBOMの基本は冒頭で振り返ります) ※競合他社の方は参加をお断りさせていただくことがございます。予めご了承ください。 |
タイムスケジュール
| 15:00 | オープニング |
| 15:00 – 15:40 | 報告義務の“次”に備える ― 2027年12月に向けたCRA脆弱性管理とサプライチェーン管理 登壇者:川崎 寿之(SGSジャパン株式会社) ・整合規格案 EN 40000-1-3 に基づく脆弱性管理の仕組み化 ・デューデリジェンスの進め方 |
| 15:40 – 16:00 | CRA法におけるSBOM管理ツール、SBOM Archiの活用方法 登壇者:小林 雅明(株式会社AGEST) ・CRA法におけるSBOM管理方法 |
| 16:00 | アンケートのお願い |
登壇者プロフィール
川崎 寿之
SGSジャパン株式会社
C&P Connectivity Functional Safety
前職で、ソフトウェア品質・セキュリティ・機能安全等のコンサルティング業務を従事
- JSAE 情報セキュリティ小委員会、セーフティ&セキュリティ小委員会委員
- JasPar 情報セキュリティ実証WG、情報セキュリティ技術WGメンバー
2018年より、SGSジャパンにて機能安全、産業機器サイバーセキュリティなどの業務に従事
- IEC TR 63074規格策定メンバー
- SGS-TÜV認定の有資格者 (機能安全、産業機器サイバーセキュリティ、産業サイバーセキュリティ)
小林 雅明
株式会社AGEST
プロダクト事業統括本部
プロダクト営業本部 SBOM営業部
■ 2019年入社、JSTQB – Foundation Levelセキュリティマネジメント資格保有
- セキュリティーアドバイザーとして活躍
■ 2026年春より、AGESTのSBOM事業メンバーとして参画
- パートナーセールスチームとして、販売店様およびソリューション対応
- SBOM普及活動の為、多くのウェビナーにて登壇
脆弱性リスク管理ツール「SBOM Archi」サービスサイトはこちら
お問い合わせ
株式会社AGEST マーケティング本部 マーケティング推進部
Mail : ml-mk_web@agest.co.jp